30 anos de tecnologia · Sede em São Paulo, atendimento em todo o Brasil
- Suporte ao cliente
30 anos de tecnologia · Sede em São Paulo, atendimento em todo o Brasil
Cibersegurança corporativa
O cenário mudou
Soluções isoladas, vários consoles e políticas desconectadas tornam a gestão lenta e cheia de brechas.
Logins RDP sem MFA, senhas compartilhadas e acessos privilegiados sem controle abrem caminho para o ransomware.
Sem saber quem acessa, copia ou compartilha informações sensíveis, vazamentos só aparecem depois do estrago.
Soluções avançadas em cibersegurança
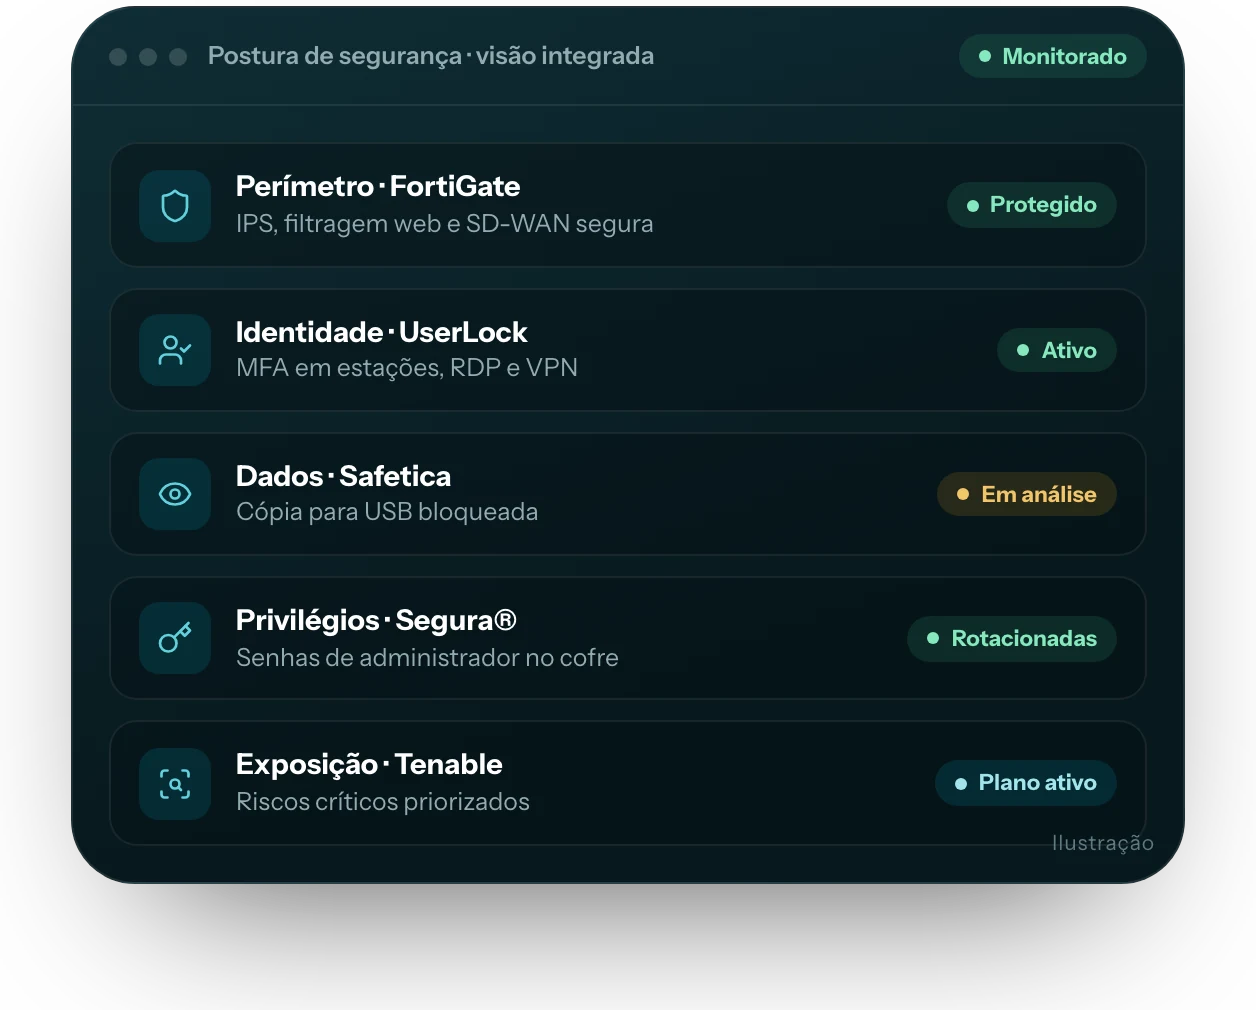
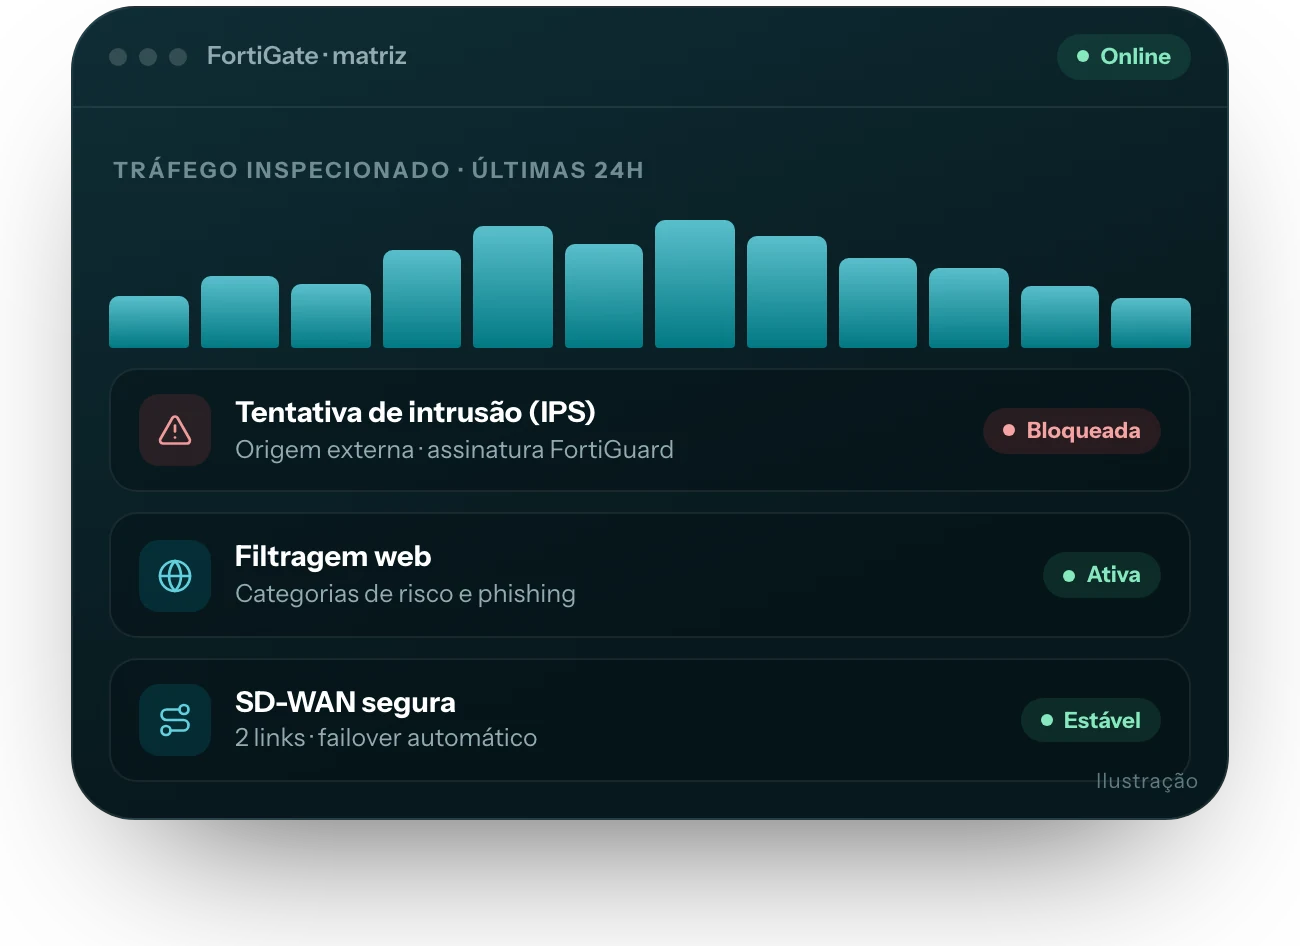
Firewalls, IDS/IPS e filtros inteligentes: só o tráfego autorizado chega aos sistemas críticos.
Políticas e segmentação que criam camadas extras de defesa contra ameaças internas e externas.
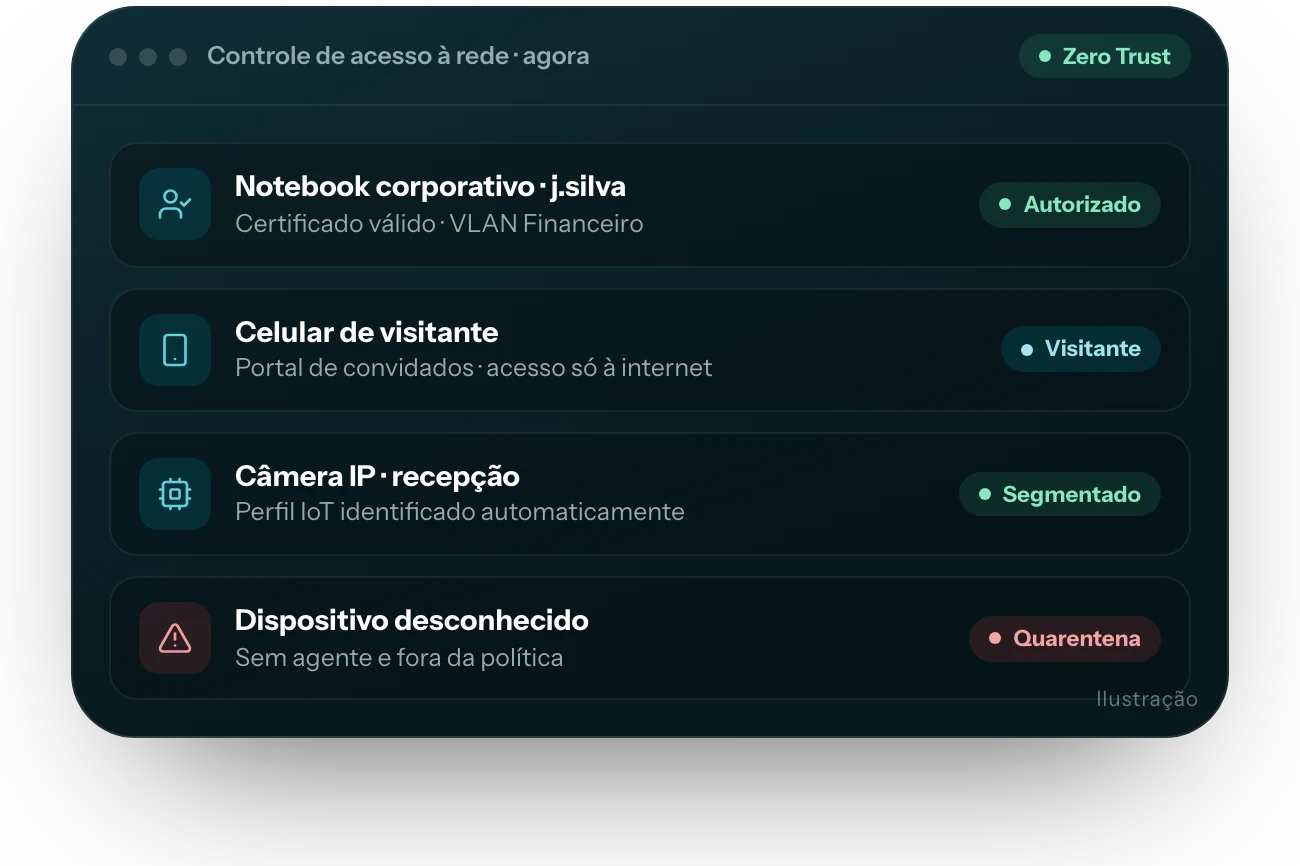
Autenticação e políticas por usuário e dispositivo em todos os pontos de entrada, com ClearPass.
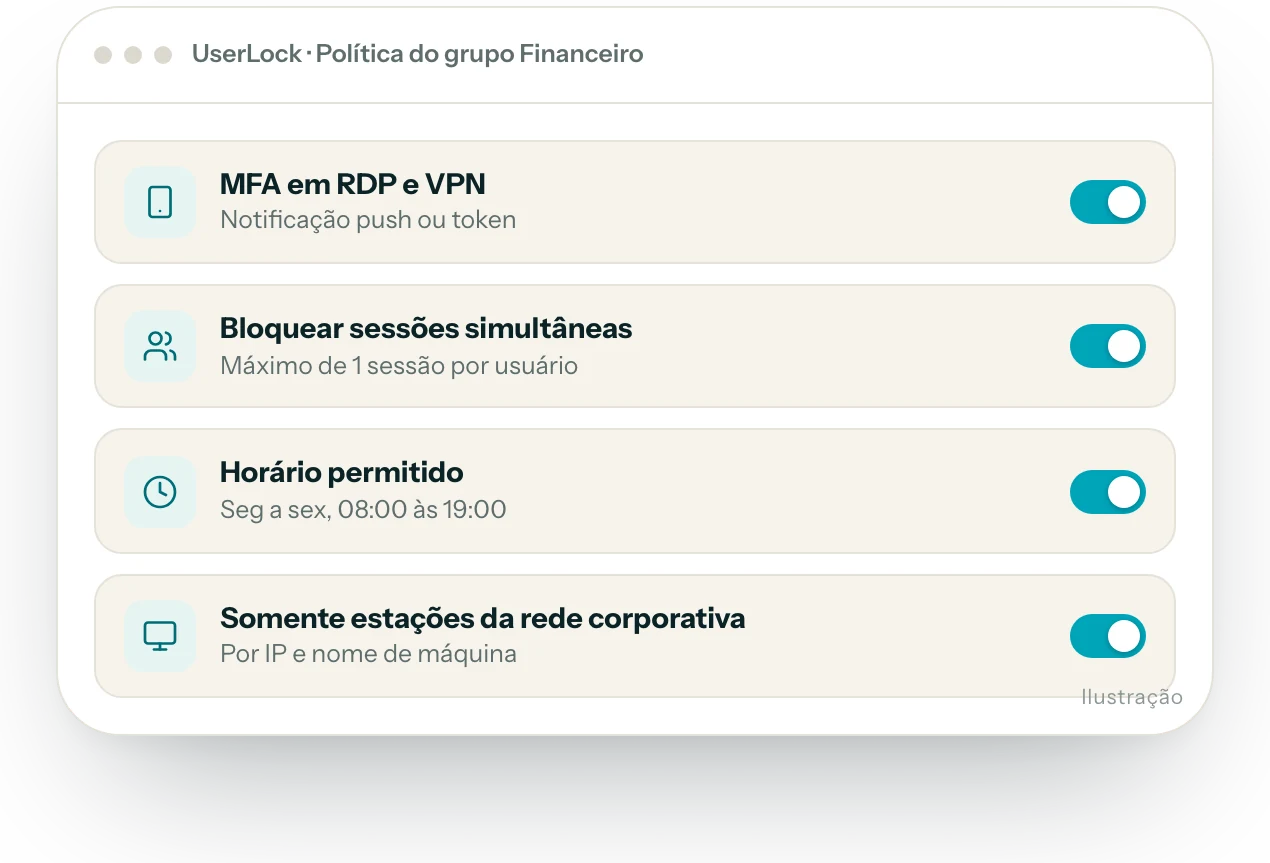
Permissões ajustadas em tempo real por local, dispositivo e horário, sem perder o controle de riscos.
Camadas extras de autenticação que barram invasores mesmo com credenciais comprometidas.
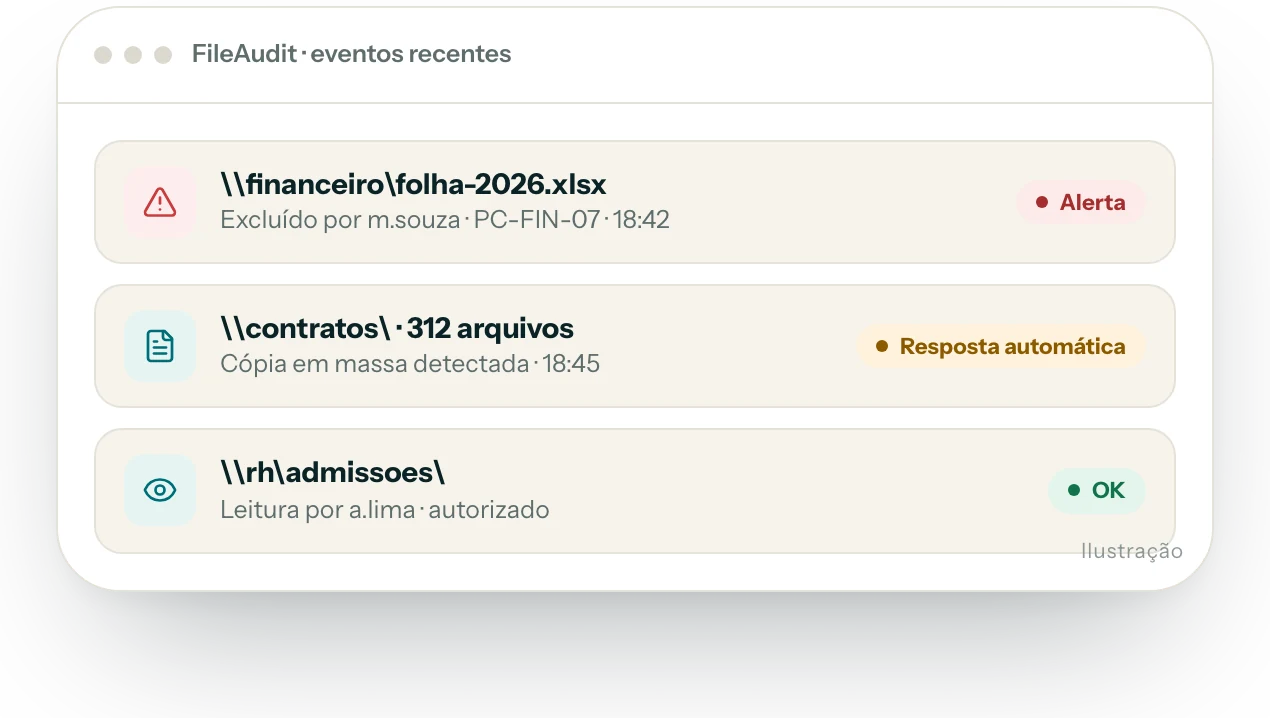
Trilhas de auditoria de usuários e arquivos, essenciais para compliance e investigações.
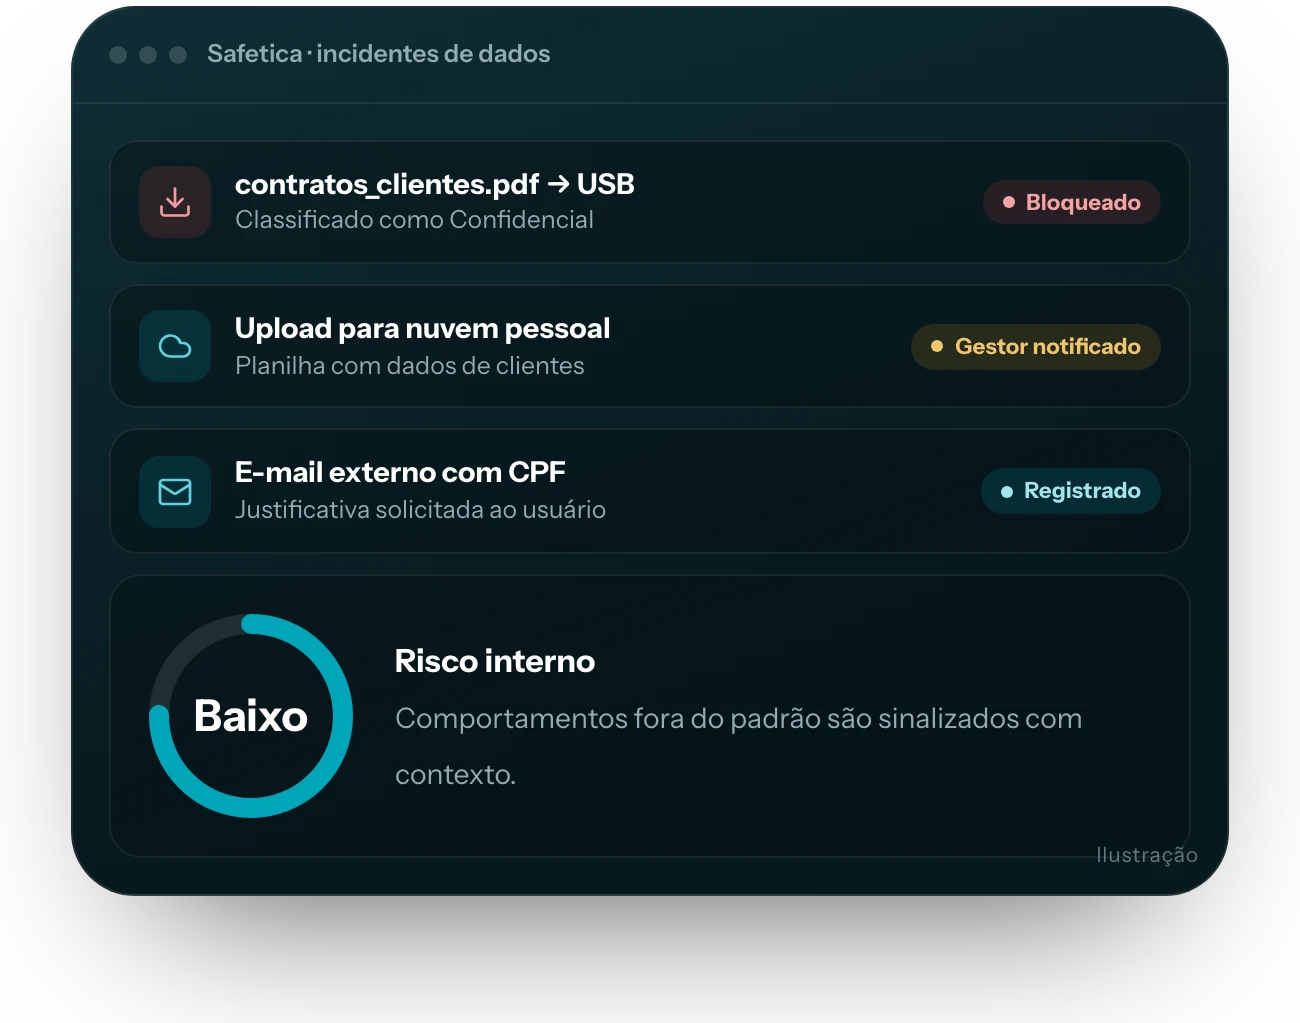
Monitora, bloqueia e protege informações sensíveis contra perdas acidentais ou intencionais.
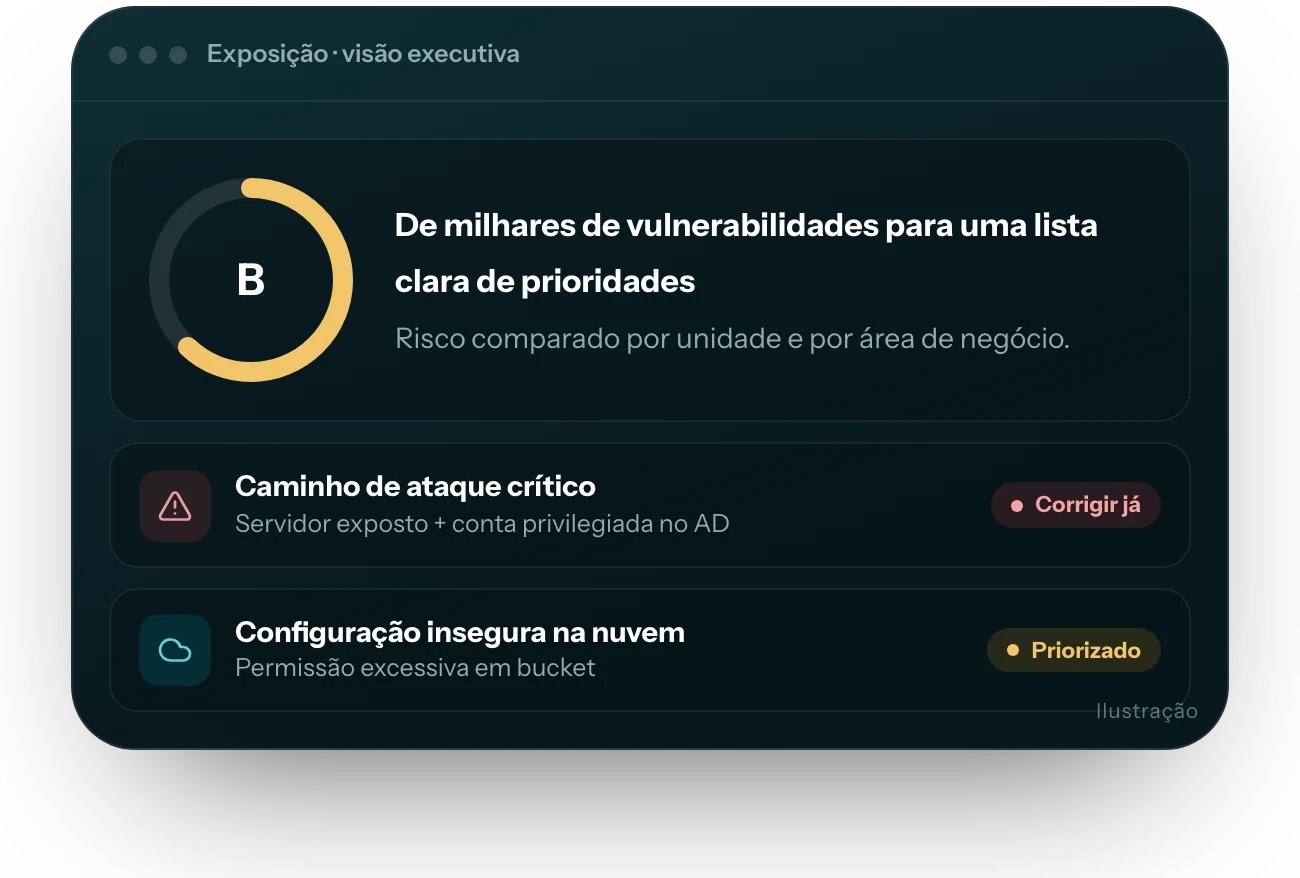
Identifica, prioriza e corrige falhas para manter o ambiente continuamente resiliente.
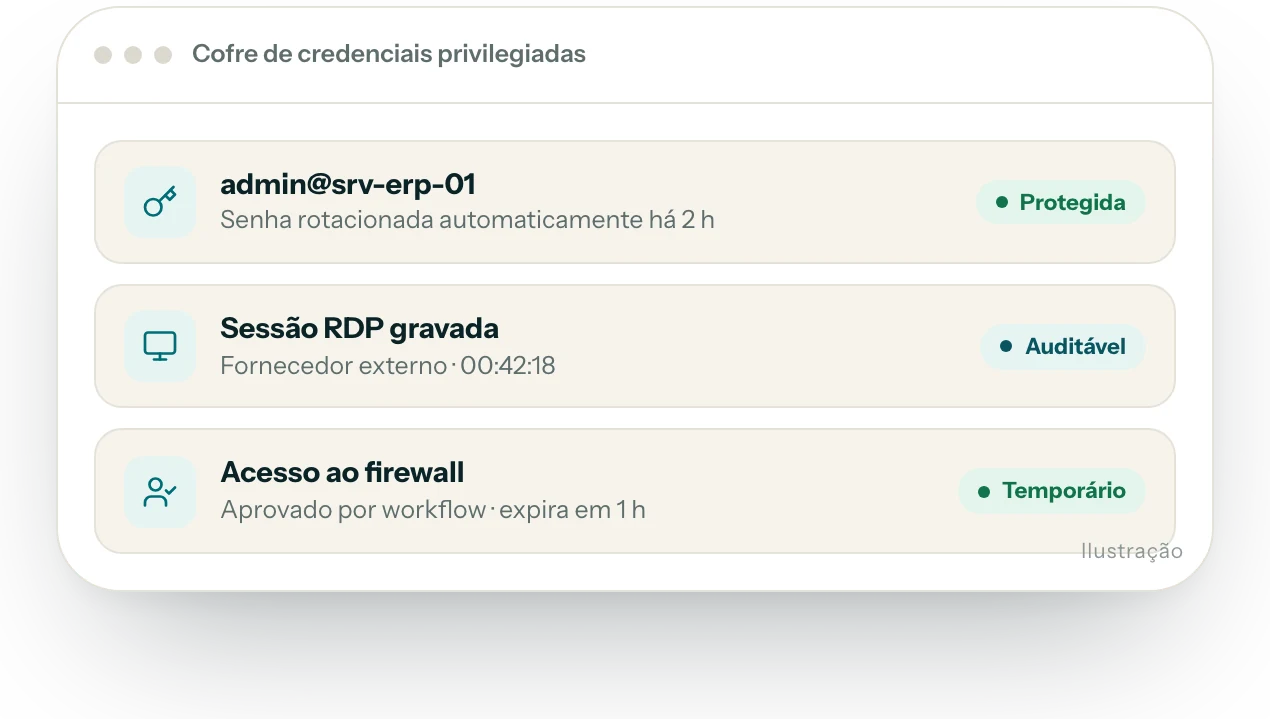
Contas de alto nível com políticas granulares e registros detalhados, sem abuso de privilégio.
Autoavaliação gratuita
Todos os acessos remotos e RDP exigem MFA? Credenciais roubadas são a porta de entrada mais comum.
Seu firewall tem IPS, filtragem web e inteligência de ameaças atualizados? Firewalls legados não acompanham o ransomware moderno.
Senhas de administrador ficam em um cofre, com trilha de auditoria? Contas privilegiadas compartilhadas são alvo prioritário.
Você sabe quais vulnerabilidades críticas existem hoje e em que ordem corrigir? Sem priorização, a equipe se perde em milhares de alertas.
Existe controle para impedir vazamento de dados por USB, e-mail ou nuvem? Nem toda ameaça vem de fora.
Os backups são testados e ficam protegidos contra ransomware? Backup que não restaura não é backup.
Você sabe quem acessou, alterou ou excluiu arquivos sensíveis? Trilhas de auditoria são exigidas em investigações e na LGPD.
Sua empresa fez pentest ou teste de phishing nos últimos 12 meses? Simular o ataque mostra as brechas antes do invasor.
Metodologia de implantação
Insights sobre segurança
Perguntas frequentes
Sim. Oferecemos uma avaliação gratuita da rede e um diagnóstico de acesso e segmentação. A partir dele, montamos um plano de ação por prioridade de risco.
Sim. O UserLock é não disruptivo e trabalha junto com a infraestrutura de AD existente. Você pode testar a versão completa, com UserLock e FileAudit, por 30 dias.
Não necessariamente. Avaliamos o ambiente e planejamos a migração. O FortiGate pode ser implantado em appliance físico, máquina virtual ou nuvem, e se integra ao Security Fabric aos poucos.
Sim. Safetica, FileAudit e Segura® geram controles e evidências de conformidade. Para a parte processual e jurídica, oferecemos consultoria LGPD e DPO as a Service.
O DLP (Safetica) protege os dados contra vazamentos, acidentais ou intencionais. O PAM (Segura®) protege as contas privilegiadas, como administradores e contas de serviço. Juntos cobrem duas das principais causas de incidentes.
Sim. Nossa equipe simula ataques reais com metodologia OWASP, inclui testes de phishing e conscientização, e entrega relatório técnico com as correções recomendadas.
Não espere a próxima ameaça
Usamos cookies essenciais para o site funcionar e, com a sua permissão, cookies de estatística e de conteúdo de terceiros para melhorar a sua experiência. Saiba mais na Política de privacidade e na Política de cookies.
Escolha quais categorias de cookies você permite. Você pode mudar de ideia quando quiser pelo link "Preferências de cookies", no rodapé.
Necessários para o site funcionar e para guardar a sua escolha sobre cookies. Não podem ser desativados.
Saiba mais na Política de privacidade e na Política de cookies.
Leva menos de 2 minutos
Conte o seu cenário em três passos rápidos e um especialista retorna pelo canal que você preferir.
